Direcciones, teléfonos, geolocalización, imágenes, firmas y datos de trabajadores circulan diariamente entre empresas, operadores logísticos y proveedores tecnológicos. Eso hasta ahora, porque con la entrada en vigencia de la nueva Ley de Protección de Datos Personales -el 1 de diciembre de 2026- las organizaciones deberán revisar detalladamente cómo recopilan, comparten, almacenan y eliminan esa información.
Cuando una persona compra por internet, sus datos de contacto llegan al sistema que organiza los despachos y su teléfono puede pasar al transportista. La ubicación del vehículo permite seguir el recorrido, mientras una firma o fotografía puede quedar guardada como comprobante de entrega. En ese trayecto también se tratan datos de conductores y otros trabajadores. Cada participante necesita información para cumplir su función, aunque no requiere acceder a toda ella ni conservarla por el mismo tiempo.
 La Ley 21.719, que modifica la Ley 19.628 sobre protección de la vida privada y crea la Agencia de Protección de Datos Personales, dará un nuevo marco a ese intercambio. Su entrada en vigencia está fijada para el 1 de diciembre de 2026 y aunque el Gobierno presentó en septiembre un proyecto para postergarla un año, hasta el momento, la iniciativa sigue en tramitación y la fecha legal no ha cambiado.
Danielle Zaror, magíster en Derecho Económico y doctora en Derecho, señala que las organizaciones “tienen la carga de la prueba” respecto del cumplimiento de la nueva normativa.
“Para verificar que han cumplido con la ley, las empresas deberán exhibir sus políticas de privacidad, su registro de actividades de tratamiento (mapeo de qué datos recopilan, para qué y donde se almacena), mecanismos de respaldo y gestión de consentimiento y el acuerdo de procesamiento de datos con proveedores, entre otros respaldos”, explica.
UN “DOBLE CLIC” EN LA ÚLTIMA MILLA
David Siriany, especialista en cadena de suministro de EY Chile, considera que la última milla requiere una revisión prioritaria porque allí pueden reunirse, en tiempo real, geolocalización, fotografías y firmas de quienes reciben los pedidos. Una pregunta concreta para las empresas será qué muestra la prueba de entrega, quién puede consultarla y durante cuánto tiempo debe permanecer disponible.
Otro foco, agrega, son los acuerdos con transportistas y proveedores, que a su juicio frecuentemente carecen de cláusulas específicas sobre protección de datos. Ambos asuntos exigen conocer el recorrido de la información. “Sin un registro de actividades de tratamiento que muestre qué se procesa y dónde, ninguna empresa puede demostrar que controla su propio riesgo”, afirma.
La distinción empieza por identificar qué información es personal. Un registro de inventario queda comprendido en esta ley solo si permite identificar, directa o indirectamente, a una persona. Una orden de despacho, en cambio, puede incluir el nombre, la dirección y el teléfono del destinatario, aunque esos datos se utilicen para mover un producto.
QUIÉN RESPONDE POR CADA DATO
La nueva ley hace una distinción clave entre dos figuras: el responsable y el encargado del tratamiento de datos. El primero decide los fines y medios del tratamiento. El segundo, en cambio, trata los datos personales por cuenta del responsable, siguiendo sus instrucciones.
En una venta con despacho, por ejemplo, el comercio puede ocupar el primer rol y el transportista el segundo, siempre que este use la información solo para prestar el servicio. En definitiva, los roles dependerán de lo que cada empresa haga efectivamente con los datos.
Si un operador usa los datos para un propósito propio, distinto del encargo, pasa a responder como responsable por ese uso.
Para el especialista, aquí está el límite real de la delegación: se puede traspasar la ejecución del tratamiento, pero el responsable conserva sus obligaciones y el encargado responde por las que le corresponden. “Por eso el punto ciego no está en el contrato con el operador logístico, que normalmente ya existe, sino en el sub-transportista sub-contratado, donde hoy visualizamos que no hay mayores cláusulas ni auditorías”, señala.
 Danielle Zaror agrega que, en el ecosistema del comercio electrónico, donde los datos personales de un usuario se distribuyen entre el comercio (marketplace o tienda), el operador logístico, el transportista y otros proveedores, el ejercicio de derechos se rige fundamentalmente por esta distinción jurídica entre el responsable del tratamiento y el encargado. Por eso es que si un cliente quiere modificar o eliminar sus datos de un sistema, debe solicitarlo al responsable, es decir, al comercio si este cumple ese rol. El titular “no tiene por qué saber qué empresa de transporte específica tiene sus datos en un momento dado, ni está obligado a perseguir a cada proveedor individualmente”, aclara.
Una vez que el comercio recibe la solicitud del titular (por ejemplo, el derecho de supresión o “derecho al olvido”) debe evaluarla y, si corresponde, aplicarla en sus propios sistemas. “El comercio está obligado a notificar a todos sus encargados (operador logístico, transportista, pasarela de pagos) que deben replicar esa acción (borrar o modificar los datos del usuario) y los encargados deben cumplir con la instrucción del responsable de forma inmediata, según los plazos contractuales y legales de retención”, agrega la subdirectora del Centro de Estudios en Derecho, Tecnología y Sociedad de la Universidad de Chile.
LOS LÍMITES DE LA RECOPILACIÓN
La nueva ley exige a las empresas a informar con qué objetivo se usan sus datos personales y a suprimirlos o eliminarlos cuando se cumpla el objetivo, salvo que exista una justificación legal para conservarlos más tiempo. De esta forma, una dirección obtenida para entregar un pedido no podrá emplearse automáticamente para una campaña ajena a ese fin. Lo mismo corresponde hacer antes de compartir datos con un operador o transportista.
“Por eso el estándar es recolectar solo lo necesario para acreditar el despacho y fijar el plazo de conservación a una finalidad vigente, como garantía o prescripción. Concluido ese plazo, guardar el dato deja de ser prudencia y pasa a ser incumplimiento”, afirma Siriany.
La Ley 21.719 aborda igualmente el tema de la geolocalización y, si bien permite tratarla bajo las bases legales generales, también exige informar qué ubicación se registra, para qué, durante cuánto tiempo y si se comunicará a terceros en las condiciones que establece la norma. Al respecto, Siriany recalca que el monitoreo de rutas deberá responder a una necesidad real.
UN PROTOCOLO PARA LAS INCIDENCIAS
Otro aspecto relevante de la nueva normativa es cómo deben responder las empresas ante una filtración, pérdida o acceso no autorizado a datos personales. Si la vulneración ocurre en un proveedor que actúa como encargado, este debe informar al responsable. A su vez, el responsable debe reportar a la Agencia “sin dilaciones indebidas” (es decir, apenas cuente con información suficiente para entender lo ocurrido) cuando exista un riesgo razonable para los derechos de las personas.
Para enfrentar adecuadamente este tipo de situaciones, Siriany sugiere tres medidas: un protocolo documentado previo que establezca quién detecta, evalúa y comunica el incidente; contratos que obliguen a los proveedores a avisar de inmediato; y auditorías periódicas a los eslabones críticos de la cadena, no solo al primero.
Y como medidas generales recomienda elaborar un mapa que incluya qué datos se procesan y dónde, además de contar con contratos actualizados con encargados y sub-encargados y un protocolo de brechas ya documentado. En el ámbito tecnológico, enfatiza la importancia de contar con cifrados, autenticación multifactor y monitoreo de accesos anómalos.
Desde su perspectiva, “esperar la eventual prórroga de la ley es una mala apuesta, porque la fecha vigente sigue siendo diciembre de 2026 y, aun si se posterga, el costo de no estar preparado ya se trasladó de lo normativo a la confianza del mercado”.
FOTOGRAFÍAS DE ENTREGA: ¿Y SI RECIBE OTRA PERSONA?
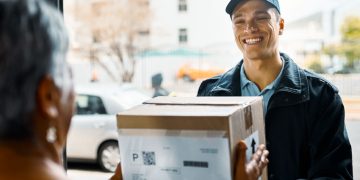
Una fotografía usada como comprobante puede contener datos personales de quien recibe el pedido, aunque esa persona no sea el comprador. El contrato de venta no justifica automáticamente registrar su imagen: la empresa debe identificar qué fundamento legal le permite hacerlo e informar para qué utilizará la fotografía.
Ese fundamento podría ser el consentimiento u otra base prevista en la ley, según las circunstancias.
Por eso, antes de tomar una fotografía del tercero que recibe, de acuerdo a la Ley 21.719, conviene evaluar qué es necesario mostrar para acreditar la entrega y evitar que aparezcan personas, documentos o partes del domicilio que no aporten a ese fin. Una foto del paquete también puede contener datos personales si deja ver una etiqueta con un nombre o una dirección. Si la imagen se conserva, hay que limitar quién puede verla y eliminarla o anonimizarla cuando ya no sea necesaria para la finalidad que justificó su registro, salvo que exista otra justificación legal para conservarla.